OpenShell Secure Runtime Jadi Pendekatan Baru untuk Melindungi Sistem dari Aplikasi Berisiko
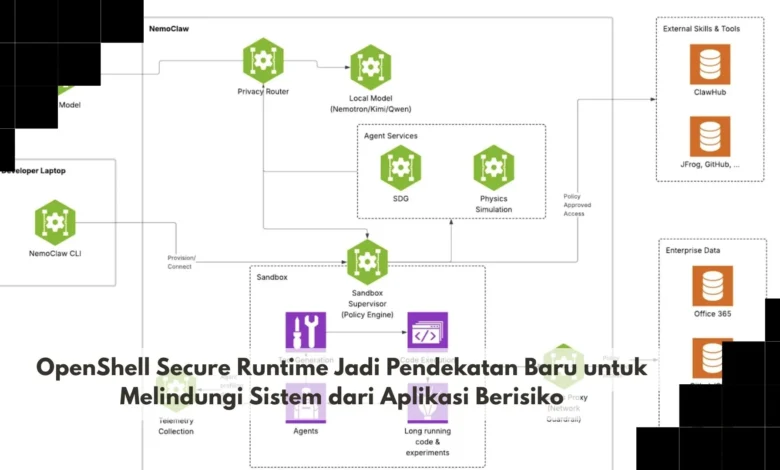
OpenShell Secure Runtime menjadi pendekatan menarik dalam perkembangan keamanan aplikasi modern karena berfokus pada cara menjalankan software di lingkungan yang lebih terkontrol. Ketika organisasi menggunakan semakin banyak aplikasi, tool otomatisasi, dan komponen dari berbagai sumber, risiko terhadap sistem juga ikut meningkat. Dalam perkembangan TEKNO, pendekatan runtime yang aman dapat membantu membatasi akses aplikasi, mengurangi dampak ketika terjadi kesalahan, serta memberikan kontrol lebih baik terhadap proses yang berjalan di dalam sebuah sistem.
OpenShell Secure Runtime Membawa Pendekatan Baru terhadap Keamanan Aplikasi
Keamanan sistem modern semakin bergantung pada bagaimana sebuah aplikasi diberi izin dan batasan saat menjalankan tugasnya. Lingkungan runtime yang terisolasi dapat membantu memisahkan proses aplikasi dari bagian sistem yang tidak diperlukan untuk menjalankan fungsinya. Pendekatan ini semakin relevan ketika software modern memiliki banyak komponen dan library yang saling terhubung.
Membatasi proses sejak awal dapat membuat potensi dampak dari aplikasi bermasalah menjadi lebih terkendali. Pendekatan yang lebih selektif memungkinkan aplikasi hanya menggunakan resource yang benar benar dibutuhkan. Dalam ekosistem TEKNO yang semakin kompleks, pendekatan isolasi dapat menjadi bagian dari strategi keamanan berlapis untuk menghadapi risiko software.


Pemisahan Proses Menjadi Dasar Perlindungan OpenShell Secure Runtime
Pemisahan lingkungan membantu mencegah sebuah aplikasi mendapatkan akses tidak terbatas terhadap seluruh sistem. Apabila suatu aplikasi hanya membutuhkan akses terhadap folder tertentu, tidak selalu ada alasan untuk memberikan kemampuan membaca seluruh penyimpanan. Prinsip yang sama dapat diterapkan terhadap jaringan, perangkat, proses lain, maupun konfigurasi sistem.
Isolasi tidak berarti sebuah aplikasi otomatis menjadi aman sepenuhnya tetapi dapat membantu membatasi dampak ketika terjadi kesalahan. Jika sebuah aplikasi memiliki bug atau menjalankan perilaku yang tidak diharapkan, pembatasan izin dapat mencegahnya menjangkau resource yang berada di luar kebutuhan. Dalam lingkungan TEKNO yang menggunakan banyak tool dan layanan, konsep tersebut dapat membantu administrator mengelola risiko secara lebih konsisten.
Kontrol Akses Menjadi Kunci dalam Menjalankan Aplikasi Berisiko
Pengelolaan permission berdasarkan kebutuhan membuat setiap aplikasi hanya memperoleh kemampuan yang diperlukan untuk menjalankan tugas. Aplikasi yang hanya membutuhkan koneksi ke satu layanan tidak harus memperoleh akses bebas terhadap seluruh jaringan. Begitu juga dengan akses file, environment variable, atau credential yang sebaiknya tidak diberikan apabila tidak berkaitan dengan fungsi aplikasi.
Pembatasan akses membantu mempertahankan ruang lingkup aplikasi agar tetap sesuai dengan fungsi yang telah ditentukan. Pengelola sistem dapat lebih mudah mengetahui resource apa saja yang tersedia untuk masing masing aplikasi. Bagi tim TEKNO, mengetahui hak akses setiap aplikasi dapat membantu proses audit sekaligus mempermudah peninjauan konfigurasi keamanan.
Aplikasi Otomatis Membutuhkan Lingkungan Eksekusi yang Lebih Terkontrol
Workflow otomatis semakin banyak digunakan sehingga aplikasi dapat menjalankan rangkaian proses secara mandiri. Kondisi tersebut meningkatkan kebutuhan terhadap lingkungan eksekusi yang memiliki aturan akses jelas. Pembatasan runtime dapat membantu memastikan tugas otomatis tidak memperoleh akses lebih besar dibandingkan kebutuhan operasionalnya.
Secure runtime dapat memberikan ruang pengujian yang lebih terkontrol ketika tim ingin mencoba software atau dependency baru. Aplikasi yang bermasalah memiliki peluang lebih kecil mengakses resource lain apabila sistem telah menerapkan isolasi secara tepat. Bagi dunia TEKNO, pola seperti ini membantu menciptakan keseimbangan antara kebutuhan eksperimen dan pengelolaan keamanan.
Monitoring dan Kebijakan Runtime Membantu Menjaga Sistem Tetap Terkontrol
Lingkungan secure runtime sebaiknya tidak hanya membatasi akses tetapi juga membantu tim memahami perilaku workload. Informasi mengenai penggunaan file, jaringan, maupun resource dapat membantu menentukan apakah perilaku aplikasi masih sesuai dengan kebijakan. Catatan eksekusi dapat memberikan informasi tambahan yang berguna saat melakukan troubleshooting dan pemeriksaan keamanan.
Aturan akses tidak harus bersifat permanen karena kebutuhan sebuah software dapat berubah seiring pengembangan. Pembatasan yang berlebihan dapat membuat aplikasi tidak dapat bekerja sementara permission terlalu longgar meningkatkan ruang risiko. Dalam pengelolaan TEKNO modern, visibilitas dan pembaruan kebijakan membantu secure runtime tetap sesuai dengan kebutuhan operasional dan keamanan.
Kesimpulan OpenShell Secure Runtime Membantu Membatasi Risiko Aplikasi
Pendekatan OpenShell Secure Runtime menunjukkan pentingnya memberikan batas yang jelas terhadap aplikasi ketika berjalan di dalam sebuah sistem. Penggunaan permission yang lebih selektif dapat membantu mengurangi ruang yang tersedia bagi aplikasi apabila terjadi kesalahan. Pendekatan runtime aman bukan pengganti seluruh mekanisme keamanan sehingga tetap perlu dikombinasikan dengan kontrol perlindungan lainnya.
Dalam ekosistem TEKNO modern, keamanan runtime menjadi semakin relevan seiring aplikasi memperoleh kemampuan mengakses lebih banyak data dan layanan. Secure runtime dapat menjadi salah satu pilihan untuk membantu tim menjaga batas antara aplikasi dan resource penting. Jika diterapkan dengan kebijakan yang sesuai, monitoring yang baik, dan evaluasi rutin, konsep ini dapat membantu membangun sistem yang lebih siap menghadapi risiko aplikasi. Anda dapat berbagi pengalaman mengenai isolasi aplikasi sekaligus mengikuti informasi TEKNO terbaru.