Kerentanan PHP2Shell Picu Pembaruan Darurat PHP untuk Melindungi Server Web
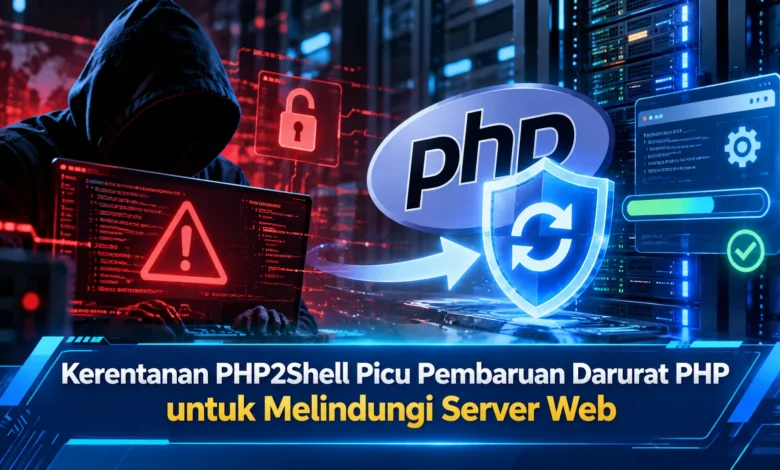
Dunia keamanan siber menghadapi ancaman serius setelah dua kerentanan kritis dalam bahasa pemrograman PHP ditemukan dan dikenal dengan nama PHP2Shell. Pada 21 Oktober 2026, pengembang PHP merilis pembaruan keamanan darurat untuk mengatasi celah yang memungkinkan penyerang menjalankan kode berbahaya pada server tanpa autentikasi. Kedua kerentanan tersebut memiliki tingkat keparahan 9,2 berdasarkan standar CVSS 4.0 dan berpotensi memengaruhi berbagai website yang menggunakan PHP. Perkembangan teknologi keamanan ini menjadi perhatian penting bagi administrator server, pengembang website, dan penyedia hosting karena pembaruan segera diperlukan untuk mengurangi risiko pengambilalihan sistem serta kebocoran informasi sensitif.
PHP2Shell Mengungkap Risiko Eksekusi Kode Jarak Jauh pada Server
Nama PHP2Shell digunakan untuk menyebut dua kelemahan serius pada sistem pemrosesan PHP yang dapat membahayakan infrastruktur website. Celah perangkat lunak tersebut dikenali melalui nomor CVE-2026-109618 dan CVE-2026-109619. Setiap kerentanan memiliki nilai CVSS 4.0 sebesar 9,2 yang menggambarkan tingkat risiko tinggi. Dampak terpenting adalah kemampuan penyerang mengeksekusi kode tanpa izin melalui permintaan web yang dirancang khusus. Dalam kondisi rentan, penyerang dapat mencoba serangan tanpa login.
Pengembang PHP merilis pembaruan darurat pada 21 Oktober 2026 setelah menyelesaikan penanganan dua kelemahan tersebut. Penerbitan pembaruan itu mendorong tindakan cepat pengelola sistem karena PHP menjadi fondasi berbagai website dinamis. Aplikasi web seperti Joomla dapat memiliki potensi paparan jika server menggunakan versi terdampak. Perlu dipahami, masalah keamanan terjadi dalam runtime PHP, bukan secara khusus disebabkan kode CMS tertentu. Oleh karena itu, memperbarui CMS saja tidak mencukupi.
Cara Dua Kerentanan PHP2Shell Mengancam Infrastruktur Website
Kerentanan pertama berkaitan dengan penanganan kondisi kehabisan memori dalam mesin pemrosesan bahasa PHP. Saat sistem mengalami kegagalan alokasi memori, sebagian data permintaan dapat berada dalam kondisi belum sepenuhnya terinisialisasi. Risiko terjadi apabila runtime memproses data internal yang tidak berada dalam keadaan semestinya. Gangguan pada struktur memori membuka peluang penyalahgunaan keadaan memori. Pada serangan yang memenuhi kondisi tertentu, pelaku berpotensi menjalankan kode tanpa izin.
Masalah keamanan berikutnya terjadi akibat penggunaan informasi internal yang sudah kedaluwarsa. Ketika PHP menangani aktivitas server, informasi sementara milik permintaan sebelumnya dapat digunakan kembali setelah masa berlakunya berakhir. Apabila pekerja server mengakses informasi yang sudah tidak valid, gangguan keamanan dapat terjadi. Kedua masalah tersebut menggambarkan kerumitan keamanan runtime. Kendati PHP sering dipahami sebagai bahasa pemrograman web, komponen internalnya tetap membutuhkan perlindungan memori.
Serangan Remote Code Execution Dapat Membahayakan Data Server
Remote Code Execution atau RCE termasuk kategori ancaman yang sangat berbahaya. Ketika penyerang memperoleh kemampuan tersebut, penyerang dapat mencoba melakukan tindakan tanpa otorisasi. Cakupan penyalahgunaan bergantung pada hak akses proses PHP. Apabila pembatasan akses tidak memadai, file aplikasi berpotensi mengalami perubahan. Untuk menggambarkan potensi dampaknya, website toko online dapat menghadapi risiko perubahan file apabila serangan berhasil mencapai komponen penting.
Di samping ancaman terhadap kerahasiaan, eksploitasi server juga dapat mengganggu ketersediaan layanan. Jika layanan terganggu, pengunjung mungkin gagal membuka halaman. Dalam organisasi yang mengandalkan website, insiden server dapat mengganggu hubungan dengan pelanggan. Meski demikian, instalasi rentan belum tentu sudah mengalami kompromi. Peninjauan indikator keamanan tetap diperlukan guna membedakan risiko dari serangan berhasil. Langkah pemeriksaan ini mengurangi kesimpulan yang tidak didukung data.
Versi PHP Terbaru Menutup Dua Kerentanan Keamanan Kritis
Sebagai solusi utama PHP2Shell, pengembang PHP menyediakan rilis resmi yang telah mendapatkan patch. Rilis PHP yang memuat perbaikan adalah PHP 8.5.12, PHP 8.4.27, PHP 8.3.36, dan PHP 8.2.35. Seluruh versi tersebut ditujukan untuk memperbaiki dua celah awal PHP2Shell. Pengelola layanan berbasis PHP dianjurkan segera memperbarui runtime, terutama apabila server dapat diakses melalui internet. Tindakan perbaikan keamanan harus mencakup PHP yang benar-benar digunakan server, bukan sekadar memasang pembaruan CMS.
Bagi instalasi yang menggunakan cabang PHP lama, pembaruan perlu direncanakan lebih cermat. Cabang PHP yang telah mencapai akhir masa dukungan berada di luar siklus dukungan keamanan resmi. Di sisi lain, sejumlah penyedia sistem operasi dan layanan dukungan jangka panjang dapat menawarkan perbaikan melalui backport. Proyek PHP menyiapkan backport dasar untuk sejumlah rilis yang tidak lagi didukung. Meski tersedia alternatif tersebut, migrasi ke versi yang didukung tetap dianjurkan.
Pencegahan Serangan PHP2Shell Melalui Pembaruan dan Pengawasan Server
Tindakan awal pengamanan adalah mengidentifikasi seluruh instalasi PHP. Inventarisasi perlu meliputi sistem utama maupun layanan tersembunyi yang memakai PHP. Pemeriksaan menyeluruh dibutuhkan karena sebuah organisasi dapat menggunakan PHP tanpa menyadarinya. Sesudah lingkungan teridentifikasi, administrator harus memilih patch yang sesuai dengan lingkungan server. Sebagai persiapan pemeliharaan, rencana pemulihan sistem sebaiknya disiapkan. Setelah patch dipasang, layanan PHP perlu dimuat ulang atau dijalankan kembali.
Jika terdapat kendala pemasangan patch, tersedia sejumlah rekomendasi untuk mengurangi paparan. Untuk CVE-2026-109618, pengaturan memory_limit=-1 dapat mengurangi jalur serangan tertentu. Pengaturan batas input HTTP juga dapat membantu mengurangi paparan. Sementara itu, pembatasan fitur kemajuan unggahan sesi menjadi langkah mitigasi terhadap skenario khusus. Namun, tidak satu pun mitigasi ini menggantikan patch. Karena itu, instalasi patch tidak boleh ditunda tanpa alasan kuat.
Untuk memperkuat pengamanan setelah pembaruan, administrator dianjurkan mengevaluasi rekaman permintaan web. Analisis keamanan ini membantu mengidentifikasi kemungkinan eksploitasi. Contoh temuan yang perlu ditelusuri meliputi aktivitas proses anak yang mencurigakan, koneksi keluar yang tidak biasa, serta perubahan file tanpa alasan jelas. Apabila ditemukan indikasi kompromi, sistem sebaiknya diisolasi sesuai prosedur respons insiden. Respons keamanan yang dilakukan harus mempertimbangkan pergantian kredensial yang terdampak sesuai kondisi keamanan sebenarnya.
Ancaman PHP2Shell Menegaskan Pentingnya Keamanan Server Web
Pengungkapan CVE-2026-109618 dan CVE-2026-109619 memperlihatkan tantangan besar dalam melindungi infrastruktur website. Masalah keamanan ini berpotensi membuka akses kode jarak jauh sehingga perbaikan runtime menjadi tindakan penting. Di luar pembaruan darurat tersebut, pada 23 Oktober 2026 pengembang PHP memberikan informasi mengenai jalur eksploitasi yang tidak biasa yang memiliki identifikasi CVE-2026-115560. Pada aplikasi dengan kombinasi pengaturan khusus, pengguna perlu mempertimbangkan mitigasi sesi sesuai panduan resmi sampai perbaikan lanjutan tersedia. Melalui pembaruan dan pemantauan berkelanjutan, perlindungan infrastruktur dapat diperkuat. Bagaimana pendapat Anda, apakah pembaruan keamanan rutin sudah menjadi prioritas dalam pengelolaan website?