Celah Keamanan Cisco SD WAN Dimanfaatkan Penyerang untuk Mencuri Kunci Enkripsi
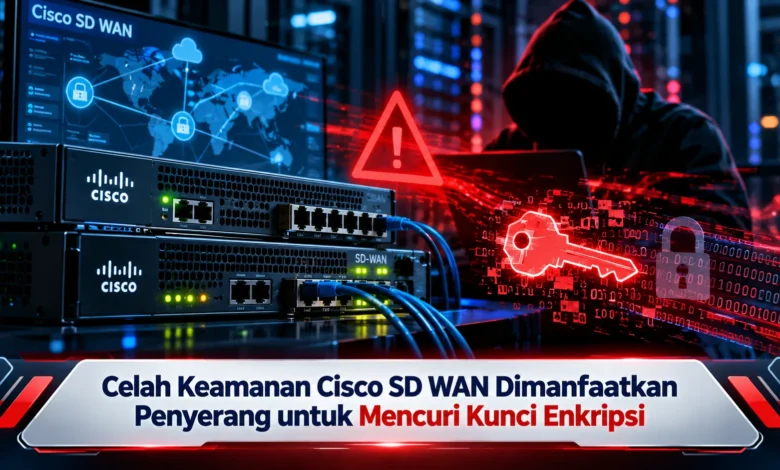
Ancaman keamanan siber kembali menjadi perhatian setelah Cisco Talos mengungkap aktivitas kelompok penyerang yang mengeksploitasi celah kritis pada sistem Cisco Catalyst SD-WAN. Dalam laporan yang diterbitkan pada 28 Oktober 2026, peneliti menemukan malware khusus bernama KeyDrift yang dirancang untuk mengumpulkan informasi kunci enkripsi jaringan. Serangan tersebut memanfaatkan kerentanan CVE-2026-20127 yang memiliki tingkat keparahan maksimum 10,0. Perkembangan teknologi serangan ini menjadi peringatan bagi organisasi yang mengandalkan jaringan SD-WAN untuk menghubungkan berbagai kantor dan pusat data. Meski kemampuan pencurian kunci telah teridentifikasi, keberhasilan pengiriman seluruh data yang dikumpulkan belum dapat dipastikan.
Celah Kritis Cisco SD WAN Menjadi Target Kelompok Penyerang
Pengungkapan aktivitas berbahaya pada Cisco Catalyst SD-WAN menghadirkan tantangan baru bagi pengelola jaringan perusahaan. Dalam investigasi yang dipublikasikan, Cisco Talos mengidentifikasi kelompok ancaman yang diberi identitas UAT-11473. Pelaku yang diamati dilaporkan memanfaatkan kerentanan CVE-2026-20127 untuk memasuki sistem tanpa izin pada komponen pengelolaan jaringan. Ketika perangkat berhasil dikompromikan, penyerang memasang malware khusus bernama KeyDrift yang memiliki kemampuan mengambil material kunci enkripsi. Aktivitas ini menunjukkan bahwa perangkat pengendali jaringan memiliki risiko keamanan yang serius.
Masalah autentikasi yang dieksploitasi sebenarnya telah memperoleh perbaikan keamanan dari Cisco pada Februari 2026. Namun demikian, temuan terbaru menunjukkan adanya serangan yang berlangsung sebelumnya. Cisco Talos menjelaskan bahwa UAT-11473 menggunakan kelemahan autentikasi untuk mempertahankan akses ke sistem. Temuan keamanan ini belum membuktikan bahwa semua pengguna mengalami pencurian data. Tingkat paparan organisasi ditentukan oleh riwayat pembaruan, serta bukti aktivitas tidak sah. Dengan mempertimbangkan kondisi tersebut, organisasi perlu segera meninjau penerapan pembaruan sistem.
Memahami Risiko Keamanan pada Cisco Catalyst SD WAN Controller
CVE-2026-20127 tergolong sebagai kelemahan bypass autentikasi. Secara sederhana, kelemahan ini membuka kemungkinan bagi penyerang jarak jauh tanpa autentikasi untuk mendapatkan kewenangan administratif pada sistem yang masih rentan. Cisco memberikan skor CVSS 10,0 yang menggambarkan tingkat keparahan maksimum dalam pengukuran risiko keamanan. Perangkat yang termasuk dalam cakupan mencakup Cisco Catalyst SD-WAN Controller, Manager, dan Validator sesuai informasi keamanan Cisco. Jika akses administratif disalahgunakan, penyerang dapat mengubah pengaturan komunikasi internal.
Risiko eksploitasi kerentanan ini memerlukan perhatian khusus karena SD-WAN berfungsi mengintegrasikan cabang dan pusat data. Pada lingkungan jaringan semacam ini, komponen Controller memiliki peran penting dalam pengaturan komunikasi. Ketika pengendali mengalami kompromi, data kendali komunikasi dapat menjadi sasaran pengambilan. Berdasarkan temuan peneliti, penyerang melampaui aktivitas masuk tanpa izin, melainkan mengembangkan malware yang memantau komunikasi pengendali. Kemampuan ini memperbesar kebutuhan pemeriksaan keamanan.
Teknologi Malware Khusus Mengancam Perlindungan Komunikasi SD WAN
Salah satu temuan paling penting Cisco Talos adalah keberadaan KeyDrift, yaitu sistem malware yang dikembangkan secara spesifik untuk lingkungan pengendali Cisco SD-WAN. Malware tersebut memiliki beberapa komponen yang digunakan untuk pemantauan komunikasi internal. Bagian penting dari KeyDrift dikenal sebagai LittleFilch yang berfungsi mengamati informasi control-plane yang sudah terbuka. Melalui kemampuan tersebut, malware berpotensi memperoleh informasi terkait kunci enkripsi. Cisco Talos menilai, salah satu bidang data yang dikumpulkan diduga merupakan material kunci AES-256 untuk enkripsi koneksi data.
Pada jaringan perusahaan modern, material kunci enkripsi berperan sebagai komponen utama kerahasiaan lalu lintas. Apabila material tersebut bocor, potensi gangguan keamanan jaringan memerlukan penanganan segera. Pada penelitian malware tersebut, LittleFilch diketahui dirancang agar dapat menyiapkan material sensitif dalam penyimpanan lokal yang dilindungi. Sistem pengumpulan tersebut dilengkapi kemampuan pengiriman data untuk meneruskan hasil pengumpulan. Walaupun fungsi pengiriman tersedia, peneliti masih belum mengonfirmasi keberhasilan pengiriman kunci ke penyerang.
Cisco Talos Mengidentifikasi Aktivitas Penyerang yang Terorganisasi
Pelaku di balik aktivitas KeyDrift dipantau sebagai advanced persistent threat atau APT, yaitu aktivitas penyerang dengan kemampuan tinggi. Dalam laporan keamanan yang diterbitkan, sasaran yang diamati mencakup industri ruang angkasa serta komunikasi satelit, pertahanan, teknologi kedirgantaraan, dan institusi analisis kebijakan. Sektor-sektor tersebut berpotensi memiliki komunikasi penting yang harus dijaga kerahasiaannya. Oleh sebab itu, penguasaan sistem kontrol komunikasi menimbulkan risiko yang perlu ditangani bagi tim keamanan perusahaan.
Peneliti keamanan turut melaporkan hubungan karakteristik infrastruktur antara UAT-11473 dan jaringan akses tersembunyi Silent Train yang memiliki keterkaitan pada analisis Volt Typhoon. Namun demikian, kemiripan ini belum menjadi kepastian bahwa kedua kelompok merupakan aktor yang sama. Peneliti keamanan tetap mempertimbangkan perbedaan antara hubungan operasional dan penetapan identitas kelompok secara pasti. Pada analisis ancaman tingkat lanjut, ketelitian atribusi menjadi penting agar informasi tetap dapat dipertanggungjawabkan. Berdasarkan prinsip investigasi, perhatian tim keamanan dapat difokuskan kepada pemeriksaan indikator kompromi.
Langkah Mitigasi Kerentanan Cisco Catalyst SD WAN
Menghadapi ancaman tersebut, tindakan mendasar adalah memastikan pembaruan keamanan diterapkan. Cisco telah menyediakan versi perangkat lunak yang menutup kerentanan. Tim keamanan perusahaan disarankan meninjau status pembaruan perangkat yang beroperasi dalam organisasi. Apabila ditemukan versi rentan, pemasangan pembaruan resmi sebaiknya ditangani tanpa penundaan yang tidak perlu. Sebagai pengamanan tambahan, koneksi menuju komponen kontrol perlu dikendalikan agar terhindar dari paparan langsung yang tidak diperlukan. Kombinasi tindakan tersebut berpotensi menekan risiko akses tidak sah.
Di samping menutup kerentanan, organisasi juga perlu menjalankan pemeriksaan aktivitas mencurigakan. Pemeriksaan tambahan menjadi relevan karena kompromi dapat terjadi ketika sistem masih rentan. Cisco Talos menyarankan organisasi untuk mengevaluasi kemungkinan keberadaan malware. Pemeriksaan tersebut perlu mempertimbangkan rekaman komunikasi jaringan, serta aktivitas perangkat pengendali. Jika teridentifikasi aktivitas tidak sah, organisasi sebaiknya menerapkan rencana penanganan keamanan. Untuk dukungan teknis, Cisco menyarankan menghubungi Technical Assistance Center atau TAC agar proses pemeriksaan mengikuti panduan resmi.
Perlindungan Kunci Enkripsi Menjadi Prioritas Keamanan Digital
Identifikasi malware KeyDrift pada lingkungan Cisco SD-WAN menunjukkan risiko serangan terhadap sistem pengendali. Dengan memanfaatkan CVE-2026-20127, kelompok UAT-11473 berhasil memperoleh akses tidak sah pada perangkat Cisco Catalyst SD-WAN. Dalam aktivitas lanjutan, penyerang menggunakan malware khusus yang memiliki kemampuan mengambil data pengamanan komunikasi. Meski fungsi pengumpulan telah ditemukan, cakupan data yang benar-benar keluar masih memiliki keterbatasan bukti. Laporan keamanan tersebut menunjukkan kebutuhan agar perusahaan menerapkan perlindungan berlapis.
Dalam perkembangan TEKNOLOGI, pengelolaan keamanan sistem terdistribusi tetap menjadi bagian mendasar dalam melindungi informasi perusahaan. Penerapan patch keamanan perlu dikombinasikan dengan pemeriksaan konfigurasi serta prosedur pemulihan yang jelas. Melalui langkah tersebut, organisasi mampu membatasi dampak gangguan keamanan. Dalam lingkungan pengelola infrastruktur, kemampuan mengenali ancaman mendukung perlindungan yang lebih efektif. Apa pendapat Anda, apakah perlindungan komponen pengendali jaringan sudah menjadi prioritas perusahaan dalam menghadapi ancaman siber modern? Jangan ragu menyampaikan pandangan mengenai pentingnya pengelolaan risiko siber.