ASOS Konfirmasi Kebocoran Data Pelanggan setelah Sistem Notifikasi Aplikasi Disalahgunakan
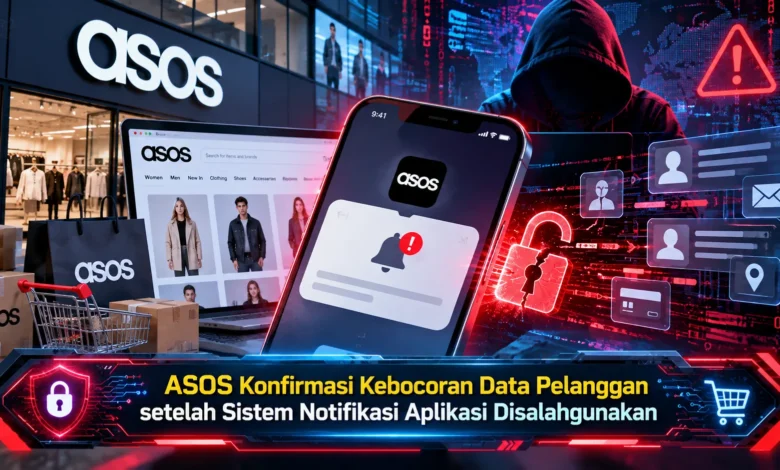
Perusahaan fashion online ASOS mengonfirmasi insiden keamanan siber yang menyebabkan sejumlah informasi pribadi pelanggan diakses pihak tidak berwenang pada Oktober 2026. Kasus ini menjadi perhatian setelah pengguna menerima notifikasi mencurigakan melalui aplikasi resmi ASOS pada 6 Oktober. Hasil penyelidikan awal menunjukkan bahwa pelaku memanfaatkan kredensial akun karyawan untuk mengakses platform pihak ketiga yang digunakan dalam komunikasi pelanggan. Perkembangan teknologi keamanan digital kembali menjadi sorotan karena insiden tersebut memperlihatkan bagaimana sistem notifikasi yang dipercaya pengguna dapat disalahgunakan. Meski ASOS menyatakan informasi pembayaran dan kata sandi tidak diyakini terdampak, pelanggan tetap perlu meningkatkan kewaspadaan terhadap risiko penipuan lanjutan.
ASOS Mengonfirmasi Insiden Kebocoran Data Pelanggan
Platform belanja fashion online ASOS mengonfirmasi adanya pelanggaran perlindungan data yang melibatkan data pengguna tertentu. Insiden keamanan ini mulai mendapat perhatian setelah sejumlah pengguna menerima pemberitahuan yang tidak biasa melalui aplikasi resmi ASOS pada 6 Oktober 2026. Notifikasi yang muncul menyatakan bahwa infrastruktur data ASOS berhasil ditembus. Selain itu, notifikasi tidak resmi itu mencantumkan jalur komunikasi melalui layanan pihak ketiga. Peristiwa tersebut menimbulkan pertanyaan mengenai perlindungan sistem komunikasi.
Menanggapi kejadian tersebut, ASOS segera melakukan tindakan pembatasan akses terhadap sistem pihak ketiga yang digunakan. Perusahaan juga melibatkan penasihat serta spesialis keamanan siber untuk menentukan cakupan pelanggaran. Melalui penjelasan lanjutan, ASOS menyatakan bahwa penyerang berhasil mendapatkan informasi login pegawai melalui penyamaran sebagai kontak tepercaya. Data autentikasi tersebut kemudian dimanfaatkan untuk memasuki layanan komunikasi eksternal. Meski akses tidak sah telah dikonfirmasi, website dan aplikasi belanja ASOS tetap beroperasi bagi konsumen.
Penyalahgunaan Sistem Notifikasi Mengungkap Risiko Keamanan Aplikasi
Karakteristik menonjol dalam kasus kebocoran data tersebut adalah pengiriman pemberitahuan tanpa izin. Ketika sistem beroperasi sebagaimana mestinya, teknologi push notification membantu menyampaikan promosi dan pemberitahuan layanan kepada pelanggan aplikasi. Karena berasal dari aplikasi resmi, pelanggan cenderung memperhatikannya. Namun dalam kejadian ini, saluran yang dipercaya menjadi media penyampaian notifikasi yang bukan berasal dari komunikasi sah. Kasus ini memperlihatkan bahwa perlindungan teknologi digital tidak terbatas pada database pelanggan.
Pada sistem perdagangan elektronik, sistem pengiriman notifikasi sering terhubung dengan aplikasi utama. Keterhubungan tersebut mendukung efisiensi dalam mengelola komunikasi kepada banyak pengguna. Di sisi lain, akses yang tidak dilindungi secara memadai mungkin menciptakan ancaman terhadap sistem komunikasi. Kasus ASOS menunjukkan kebutuhan nyata untuk memeriksa keamanan penyedia layanan secara teratur. Pemantauan yang konsisten dapat membantu mengurangi penyalahgunaan akun.
Rekayasa Sosial dan Pencurian Kredensial Menjadi Penyebab Akses Ilegal
Menurut informasi yang disampaikan perusahaan, pihak yang tidak berwenang memperoleh akses awal dengan menyamar sebagai kontak tepercaya. Metode serangan ini merupakan bentuk social engineering atau rekayasa sosial. Berbeda dari serangan yang hanya mengandalkan kelemahan perangkat lunak, rekayasa sosial memanfaatkan proses pengambilan keputusan seseorang. Pihak berbahaya berpotensi meyakinkan korban untuk memberikan informasi login. Jika pengguna tertipu, pelaku bisa bertindak menggunakan identitas korban. Oleh karena itu, pelatihan keamanan karyawan menjadi perlindungan penting.
Di samping memberikan pelatihan, tim keamanan dianjurkan menggunakan autentikasi multifaktor untuk membatasi penyalahgunaan kredensial. Berkat verifikasi tambahan, kata sandi yang dicuri tidak selalu cukup untuk masuk ke platform. Meskipun verifikasi tambahan penting, organisasi tetap membutuhkan pengelolaan sesi serta akses. Untuk memahami insiden tersebut, belum semua rincian konfigurasi keamanan dipublikasikan. Oleh sebab itu, belum dapat dipastikan bahwa semua akun memiliki perlindungan lemah. Evaluasi keamanan harus didasarkan pada bukti teknis yang telah dikonfirmasi.
Data Pelanggan ASOS yang Terdampak dan Potensi Penyalahgunaannya
Berdasarkan hasil penyelidikan yang diumumkan, ASOS menjelaskan bahwa informasi pribadi pelanggan telah diakses. Kategori informasi yang dijelaskan meliputi nama dan rincian kontak. Laporan lanjutan juga menyebutkan kemungkinan nomor telepon serta catatan profil pelanggan termasuk dalam informasi yang diakses. Meskipun laporan memperluas gambaran insiden, tidak semua pengguna pasti mengalami dampak identik. Berdasarkan penilaian awal ASOS, perusahaan menyatakan tidak meyakini data kartu pembayaran maupun kata sandi akun terakses melalui insiden tersebut. Penilaian ini dapat berubah apabila ditemukan bukti baru.
Sekalipun perusahaan memberikan penjelasan mengenai batas data, kebocoran data pribadi dasar dapat meningkatkan kemungkinan penyalahgunaan informasi. Rincian kontak pelanggan mungkin disalahgunakan pelaku untuk membuat pesan phishing. Sebagai contoh, pelaku dapat mengirim email yang mengaku berasal dari ASOS. Komunikasi palsu itu bisa mengarahkan penerima untuk memberikan kode verifikasi. Dengan mempertimbangkan ancaman lanjutan, pemilik akun harus memeriksa keaslian pesan yang diterima. Langkah pencegahan ini dapat membantu mengurangi risiko menjadi korban phishing.
Langkah Mengamankan Akun ASOS setelah Insiden Keamanan
Untuk pengguna yang melihat pesan mencurigakan, langkah pertama adalah menghindari interaksi dengan link mencurigakan. Perusahaan telah mengimbau pengguna tidak mengikuti link eksternal yang tercantum. Ketika membutuhkan pembaruan, pelanggan sebaiknya mengakses website resmi ASOS tanpa menekan link mencurigakan. Selain itu, tinjau riwayat aktivitas digital dan jangan memberikan kata sandi melalui pesan. Menurut pemberitahuan resminya, ASOS belum menginstruksikan pergantian kata sandi secara menyeluruh. Namun jika pengguna pernah membagikan kredensial, penggantian kata sandi tetap diperlukan.
Langkah berikutnya adalah menghindari penggunaan kredensial yang sama pada platform digital pribadi. Kebiasaan tersebut dapat menekan risiko penyalahgunaan lintas layanan. Pengguna juga dapat mengaktifkan autentikasi multifaktor jika tersedia. Di samping pengaturan akun, jangan mudah mempercayai komunikasi yang mengaku memberikan penyelesaian insiden tanpa pemeriksaan melalui perusahaan. Pelaku penipuan mungkin menjadikan berita kebocoran data sebagai umpan manipulasi. Dengan kebiasaan keamanan yang konsisten, risiko penipuan lanjutan dapat dikurangi.
Pelajaran Penting dari Penyalahgunaan Notifikasi Aplikasi ASOS
Kasus keamanan siber yang menimpa ASOS menunjukkan bahwa perlindungan teknologi digital membutuhkan pengawasan menyeluruh. Pencurian kredensial karyawan yang membuka akses ke sistem komunikasi pelanggan menegaskan kebutuhan terhadap pengawasan integrasi layanan. Meskipun perusahaan menjelaskan rincian pembayaran serta password tidak termasuk data yang diketahui terakses, akses terhadap identitas pribadi tetap berpotensi menimbulkan kemungkinan penipuan lanjutan. Sebagai langkah perlindungan, pengguna perlu menghindari tautan yang tidak terpercaya serta menjaga keamanan akun. Ketika menghadapi pemberitahuan mencurigakan, ceritakan langkah keamanan yang menurut Anda bermanfaat tanpa membagikan kredensial akun. Pembahasan seputar ancaman siber dapat membantu meningkatkan kewaspadaan konsumen terhadap ancaman kebocoran data.