Langkah Mengamankan Akun setelah Menerima Notifikasi Aplikasi yang Mencurigakan
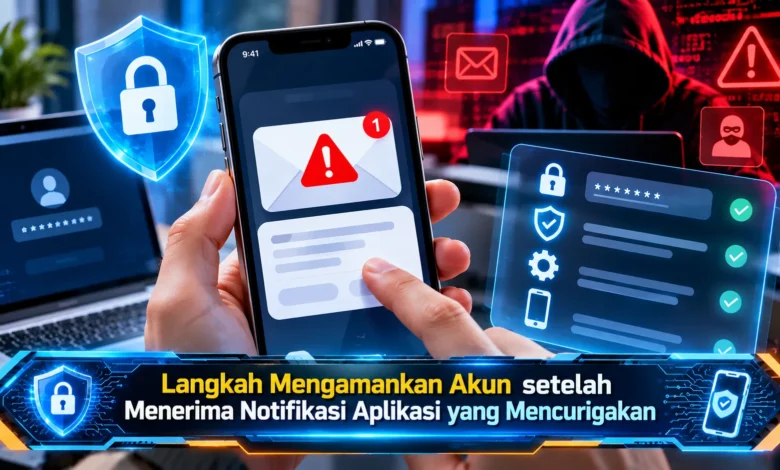
Notifikasi aplikasi yang muncul secara tiba-tiba tidak selalu berasal dari komunikasi resmi yang dapat dipercaya. Pesan berisi peringatan keamanan, permintaan verifikasi akun, atau tautan mencurigakan dapat menjadi bagian dari upaya penipuan digital. Seiring berkembangnya teknologi, pelaku kejahatan siber semakin beragam dalam memanfaatkan sistem komunikasi untuk menarik perhatian pengguna. Bahkan, pemberitahuan yang terlihat berasal dari aplikasi resmi tetap perlu diperiksa apabila memuat instruksi tidak biasa. Memahami langkah mengamankan akun setelah menerima notifikasi mencurigakan menjadi penting untuk melindungi kata sandi, informasi pribadi, serta akses layanan digital dari risiko phishing dan penyalahgunaan akun.
Cara Membedakan Pemberitahuan Resmi dan Pesan Penipuan
Pesan yang muncul pada perangkat biasanya dimanfaatkan untuk mengirimkan pemberitahuan kepada pengguna. Namun demikian, sebagian pemberitahuan yang diterima layak diikuti tanpa pemeriksaan. Pihak yang melakukan penipuan digital sering memanfaatkan pemberitahuan yang menimbulkan kepanikan untuk mendorong pengguna bertindak cepat. Misalnya, pesan mencurigakan mungkin mengklaim bahwa akun akan segera diblokir. Pemberitahuan yang mencurigakan mungkin memuat alamat halaman login palsu. Oleh sebab itu, penerima pesan harus melakukan pemeriksaan sebelum mengikuti arahan yang diberikan.
Selain memperhatikan isi pesan, penerima dianjurkan meninjau asal komunikasi digital. Notifikasi yang terlihat resmi bukan jaminan mutlak mengenai keamanan tautan. Pada kondisi tertentu, akun pengelola notifikasi dapat disalahgunakan. Akibatnya, pengguna mungkin menerima pemberitahuan palsu melalui aplikasi yang biasa digunakan. Tanda lain yang perlu diwaspadai adalah permintaan kode OTP kepada layanan yang belum diverifikasi. Berkat kebiasaan memeriksa pemberitahuan, pengguna lebih mudah mengenali ancaman.
Tindakan Aman Ketika Muncul Pemberitahuan Aplikasi Mencurigakan
Saat mendapatkan pemberitahuan yang tidak biasa, tindakan awal adalah menahan diri untuk tidak menekan link. Walaupun notifikasi meminta tindakan segera, penerima dianjurkan memeriksa sebelum menjalankan perintah dalam pesan. Untuk melakukan pemeriksaan, kunjungi situs resmi dengan mengetik alamat sendiri. Setelah itu, pastikan keberadaan informasi serupa melalui halaman akun. Ketika layanan tidak menampilkan peringatan serupa, jangan langsung mempercayai instruksinya. Langkah verifikasi mandiri bermanfaat untuk membatasi kemungkinan mengikuti tautan berbahaya.
Selain tidak membuka tautan, pemilik akun dapat mencatat informasi dasar notifikasi apabila ingin melaporkan kejadian. Dokumentasi tersebut berguna untuk petugas keamanan memeriksa laporan. Meskipun dokumentasi bermanfaat, hindari menyebarkan informasi akun pribadi. Apabila aplikasi menyediakan menu keamanan, laporkan pesan melalui pusat bantuan. Ketika proses pengaduan selesai, periksa kembali keamanan akun. Proses pemeriksaan tersebut penting dilakukan karena perlindungan akun membutuhkan evaluasi menyeluruh.
Cara Mengganti Kata Sandi dan Mengaktifkan Autentikasi Dua Faktor
Jika seseorang sempat memberikan informasi login melalui situs mencurigakan, langkah berikutnya adalah mengganti kredensial. Pergantian informasi login sebaiknya dilakukan melalui aplikasi resmi. Buat kombinasi kredensial yang berbeda dari layanan lain. Pemanfaatan password manager membantu menyederhanakan penyimpanan informasi login secara aman. Apabila password yang sama dipakai di beberapa platform, pengguna sebaiknya menggantinya pada layanan terkait. Dengan cara ini, risiko penggunaan password curian berkurang.
Langkah berikutnya adalah mengaktifkan autentikasi multifaktor pada platform dengan fitur pengamanan tambahan. Teknologi tersebut mewajibkan verifikasi selain kata sandi ketika akun diakses dari perangkat tertentu. Apabila platform mendukung, passkey atau kunci keamanan fisik layak diprioritaskan dibandingkan verifikasi berbasis pesan teks. Walaupun verifikasi tambahan meningkatkan keamanan, perlindungan masih memerlukan kewaspadaan terhadap persetujuan login yang tidak dikenal. Tidak disarankan memberikan kode OTP kepada orang yang mengaku sebagai petugas tanpa verifikasi. Dengan kombinasi tersebut, kemungkinan akses ilegal dapat dikurangi.
Panduan Meninjau Perangkat serta Aplikasi Terhubung
Setelah memperbarui keamanan login, pengguna sebaiknya memeriksa catatan login terbaru. Sebagian layanan digital menyediakan menu pengelolaan perangkat yang menampilkan perangkat yang digunakan. Jika ditemukan perangkat tidak dikenal, cabut akses login yang mencurigakan melalui pengaturan resmi layanan. Sebagai catatan, alamat geografis akses mungkin berbeda dari posisi sebenarnya, sehingga periksa juga waktu dan jenis perangkat. Peninjauan secara teratur berguna untuk menemukan kemungkinan akses tidak sah.
Tidak hanya mengevaluasi riwayat akses, pemilik akun sebaiknya memeriksa daftar layanan dengan izin akses. Perangkat lunak pihak ketiga mungkin memiliki izin membaca data. Apabila terdapat integrasi tidak dikenal, cabut izin yang tersedia. Pada layanan surat elektronik, jangan lupa meninjau aturan penerusan pesan. Perubahan tanpa izin dapat memungkinkan pengalihan email penting. Berkat evaluasi koneksi dan sesi, perlindungan akun tidak berhenti pada perubahan password.
Langkah Pemulihan Setelah Mengikuti Notifikasi Phishing
Apabila pengguna terlanjur membuka tautan, tindakan berikutnya ditentukan oleh apakah ada file atau aplikasi yang dipasang. Sekadar mengunjungi situs tidak selalu mengakibatkan kompromi akun. Namun demikian, pengguna sebaiknya menutup halaman dan memperbarui browser serta perangkat. Ketika pengguna menjalankan program dari tautan tersebut, jalankan pemindaian dengan perlindungan perangkat. Apabila pemindaian mendeteksi program berbahaya, ikuti prosedur pembersihan. Penanganan yang sesuai situasi memberikan respons yang lebih terarah.
Jika informasi pembayaran sudah diberikan, laporkan kejadian kepada penyedia layanan pembayaran melalui saluran resmi. Pemilik rekening berkesempatan mengajukan pemblokiran sementara kartu sesuai hasil pemeriksaan bank. Jika kode OTP atau akses login telah diberikan, gunakan prosedur penanganan akun yang diretas. Dalam lingkungan organisasi, sampaikan kejadian kepada administrator sistem agar tindakan perlindungan tambahan dapat diterapkan. Catat informasi kejadian secara aman untuk memudahkan investigasi. Respons sesuai jenis ancaman membantu membatasi kerugian.
Kesimpulan tentang Keamanan Akun dari Notifikasi Mencurigakan
Menerima notifikasi aplikasi mencurigakan sebaiknya disikapi dengan kewaspadaan. Langkah perlindungan utama mencakup menghindari tautan berbahaya, memverifikasi informasi melalui layanan resmi, serta meninjau keamanan akun. Ketika informasi login berpotensi diketahui penyerang, penggantian kredensial serta penggunaan MFA perlu segera diprioritaskan. Berkat pengelolaan akun secara bertanggung jawab, risiko pencurian informasi dapat dikurangi. Biasakan meninjau perlindungan akun secara berkala agar aktivitas digital berjalan lebih aman. Apabila Anda pernah menerima pemberitahuan serupa, jangan ragu menyampaikan pengalaman secara aman tanpa membagikan kata sandi atau kode verifikasi.