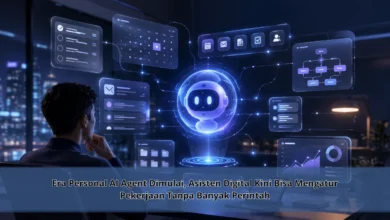
ASOS Konfirmasi Kebocoran Data Pelanggan setelah Sistem Notifikasi Aplikasi Disalahgunakan
Perusahaan fashion online ASOS mengonfirmasi insiden keamanan siber yang menyebabkan sejumlah informasi pribadi pelanggan diakses pihak tidak berwenang pada Oktober 2026. Kasus ini menjadi perhatian setelah pengguna menerima notifikasi mencurigakan melalui aplikasi resmi ASOS pada 6 Oktober. Hasil penyelidikan awal menunjukkan bahwa pelaku memanfaatkan kredensial akun karyawan untuk mengakses platform pihak ketiga yang digunakan dalam komunikasi pelanggan. Perkembangan teknologi keamanan digital kembali menjadi sorotan karena insiden tersebut memperlihatkan bagaimana sistem notifikasi yang dipercaya pengguna dapat disalahgunakan. Meski ASOS menyatakan informasi pembayaran dan kata sandi tidak diyakini terdampak, pelanggan tetap perlu meningkatkan kewaspadaan terhadap risiko penipuan lanjutan.
Kronologi Serangan Siber yang Menimpa Platform Belanja ASOS
Perusahaan perdagangan elektronik ASOS mengumumkan adanya pelanggaran perlindungan data yang berkaitan dengan informasi pribadi sejumlah pelanggan. Kejadian tersebut menjadi pembicaraan luas setelah sejumlah pengguna menerima notifikasi mencurigakan melalui aplikasi resmi ASOS pada 6 Oktober 2026. Pesan tersebut menyatakan bahwa sistem perusahaan telah diretas. Selain itu, pemberitahuan dari pelaku mencantumkan alamat komunikasi eksternal. Situasi tersebut meningkatkan perhatian mengenai keamanan informasi pelanggan.
Sebagai respons terhadap insiden, ASOS segera melakukan tindakan pembatasan akses terhadap platform komunikasi yang terdampak. Perusahaan juga meminta dukungan pakar keamanan internal dan eksternal untuk memeriksa aktivitas tidak sah. Pada pembaruan berikutnya, ASOS menjelaskan bahwa pelaku memperoleh kredensial karyawan melalui teknik manipulasi identitas. Data autentikasi tersebut kemudian dimanfaatkan untuk membuka sistem yang terhubung dengan perusahaan. Meski akses tidak sah telah dikonfirmasi, platform utama untuk berbelanja tetap beroperasi bagi pelanggan.
Cara Pelaku Memanfaatkan Platform Komunikasi Pelanggan ASOS
Karakteristik menonjol dalam peristiwa serangan digital ini adalah pengiriman pemberitahuan tanpa izin. Pada penggunaan normal, teknologi push notification berfungsi mengirimkan informasi pesanan kepada pemilik akun yang mengaktifkan notifikasi. Karena berasal dari aplikasi resmi, penerima dapat menganggapnya sebagai informasi sah. Berbeda dari fungsi normal tersebut, mekanisme pemberitahuan resmi digunakan untuk menyebarkan pemberitahuan mencurigakan. Kasus ini menunjukkan bahwa risiko keamanan tidak berhenti pada aplikasi utama perusahaan.
Di dalam infrastruktur digital perusahaan, platform pemasaran otomatis dapat menggunakan koneksi ke aplikasi utama. Arsitektur teknologi semacam itu mendukung efisiensi dalam mengelola komunikasi kepada banyak pengguna. Di sisi lain, kredensial yang jatuh ke tangan pelaku dapat menimbulkan peluang aktivitas tanpa izin. Kasus ASOS memberikan pelajaran berharga untuk mengendalikan integrasi eksternal secara teratur. Pengawasan yang baik dapat membantu mengurangi kemungkinan pengiriman informasi tanpa izin.
Memahami Serangan Social Engineering dalam Kasus ASOS
Menurut informasi yang disampaikan perusahaan, pelaku serangan berhasil mendapatkan kredensial dengan menyamar sebagai kontak tepercaya. Pendekatan manipulasi tersebut termasuk dalam kategori social engineering atau rekayasa sosial. Tidak seperti serangan yang hanya mengandalkan kelemahan perangkat lunak, rekayasa sosial berfokus pada proses pengambilan keputusan seseorang. Pihak berbahaya berpotensi membujuk seseorang membagikan kredensial. Jika pengguna tertipu, akun yang sah dapat disalahgunakan. Oleh karena itu, edukasi pengenalan penipuan merupakan bagian utama keamanan organisasi.
Di samping memberikan pelatihan, tim keamanan dianjurkan menggunakan mekanisme MFA untuk membatasi penyalahgunaan kredensial. Dengan fitur tersebut, kredensial yang diperoleh penyerang mungkin tidak memadai untuk masuk ke platform. Walaupun MFA dapat membantu, organisasi tetap membutuhkan pengelolaan sesi serta akses. Dalam konteks ASOS, belum semua rincian konfigurasi keamanan dipublikasikan. Dengan demikian, tidak tepat menyimpulkan bahwa seluruh sistem tidak menggunakan MFA. Analisis insiden harus didasarkan pada informasi resmi yang tersedia.
Risiko Phishing setelah Data Pengguna Platform Fashion Bocor
Menurut pernyataan perusahaan, ASOS mengonfirmasi bahwa sejumlah data konsumen terdampak. Data yang dikonfirmasi perusahaan berkaitan dengan data pribadi seperti nama dan kontak. Pemberitaan berikutnya turut mengungkapkan kemungkinan nomor telepon serta informasi terkait aktivitas belanja termasuk dalam informasi yang diakses. Walaupun terdapat informasi tambahan, rincian data setiap pelanggan belum tentu sama. Sementara itu, perusahaan menyatakan tidak meyakini rincian pembayaran pelanggan maupun password pengguna terlibat dalam pelanggaran. Penilaian ini harus dipahami berdasarkan temuan yang tersedia.
Sekalipun perusahaan memberikan penjelasan mengenai batas data, pengungkapan identitas pelanggan dapat meningkatkan kemungkinan penyalahgunaan informasi. Rincian kontak pelanggan berpotensi digunakan pihak berbahaya untuk menyusun upaya penipuan yang meyakinkan. Misalnya, pihak tidak bertanggung jawab berpotensi membuat notifikasi yang mengaku berasal dari ASOS. Upaya penipuan tersebut bisa mengarahkan penerima untuk memberikan informasi akun tambahan. Dengan mempertimbangkan ancaman lanjutan, pelanggan sebaiknya meningkatkan kewaspadaan keaslian pesan yang diterima. Kehati-hatian tersebut berguna untuk membatasi potensi menyerahkan data kepada penipu.
Langkah Mengamankan Akun ASOS setelah Insiden Keamanan
Untuk pengguna yang melihat pesan mencurigakan, tindakan awal adalah tidak membuka alamat eksternal. Pihak pengelola platform menyarankan pelanggan mengabaikan link eksternal yang tercantum. Jika ingin memperoleh informasi, pemilik akun dianjurkan menggunakan website resmi ASOS tanpa menggunakan alamat yang dikirim pihak tidak dikenal. Untuk meningkatkan keamanan, tinjau riwayat aktivitas digital dan hindari membagikan kode autentikasi. Menurut pemberitahuan resminya, ASOS belum menginstruksikan pergantian kata sandi secara menyeluruh. Ketika informasi login diketahui pihak lain, akun sebaiknya segera diamankan.
Langkah berikutnya adalah menerapkan password berbeda untuk setiap layanan pada akun belanja online. Pendekatan keamanan ini membantu membatasi dampak apabila satu akun terganggu. Pengguna juga dapat mengaktifkan pengamanan login berlapis sesuai fitur platform. Selain itu, periksa terlebih dahulu pesan yang menawarkan kompensasi tanpa verifikasi keaslian pengirim. Pelaku penipuan mungkin menjadikan kekhawatiran pelanggan sebagai umpan manipulasi. Melalui kewaspadaan terhadap komunikasi tidak dikenal, pengguna dapat lebih siap menghadapi ancaman digital.
Pelajaran Penting dari Penyalahgunaan Notifikasi Aplikasi ASOS
Insiden kebocoran data ASOS memperlihatkan bahwa perlindungan teknologi digital tidak dapat bergantung pada satu mekanisme keamanan. Serangan rekayasa sosial terhadap akun internal yang membuka akses ke sistem komunikasi pelanggan menegaskan kebutuhan terhadap pengawasan integrasi layanan. Walaupun ASOS menyatakan informasi kartu pembayaran dan kata sandi tidak diyakini terdampak, akses terhadap identitas pribadi masih dapat meningkatkan kemungkinan penipuan lanjutan. Dengan memahami kejadian ini, pengguna perlu menghindari tautan yang tidak terpercaya serta menerapkan kebiasaan digital yang aman. Jika pernah menemukan notifikasi yang tidak biasa, bagikan pengalaman Anda secara aman tanpa membagikan kredensial akun. Pembahasan seputar ancaman siber dapat membantu meningkatkan kewaspadaan konsumen terhadap penipuan dalam layanan belanja online.