Riset Keamanan Microsoft Ungkap Tantangan Baru dalam Pendeteksian Celah Menggunakan AI
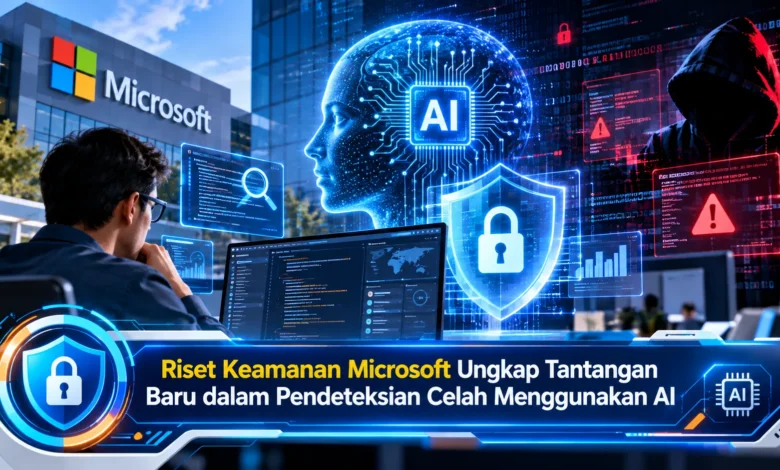
Microsoft mengungkap tantangan baru dalam pemanfaatan teknologi kecerdasan buatan untuk mendeteksi dan memperbaiki celah keamanan perangkat lunak. Melalui penelitian yang dipublikasikan pada 7 Oktober 2026, tim Frontier Offensive Research & Generative Exploitation atau FORGE Lab menjelaskan bahwa kemampuan AI menemukan kerentanan kini berkembang semakin cepat. Namun, penemuan tersebut belum tentu langsung menghasilkan perbaikan yang dapat diterapkan secara aman. Proses validasi, penentuan prioritas, koordinasi dengan pengembang, dan pengujian pembaruan justru menjadi tantangan berikutnya. Riset ini menunjukkan bahwa keberhasilan keamanan siber berbasis AI tidak cukup diukur melalui banyaknya celah yang ditemukan, tetapi juga melalui efektivitas penanganannya.
Riset Microsoft Mengungkap Perubahan Penting dalam Teknologi Keamanan AI
Penelitian keamanan terbaru Microsoft menunjukkan bahwa perkembangan teknologi kecerdasan buatan mulai mengubah proses penelitian celah keamanan. Dalam kegiatan Frontier Offensive Research & Generative Exploitation Lab, Microsoft mengembangkan pendekatan penelitian keamanan berbasis agen yang dirancang menganalisis bagian sistem yang berpotensi memiliki kelemahan. Tidak seperti pendekatan pencarian kesalahan konvensional, sistem berbasis AI mampu menganalisis kondisi yang menyebabkan kerentanan. Inovasi tersebut memberikan kesempatan untuk membantu peneliti mengidentifikasi masalah sebelum dimanfaatkan penyerang. Meskipun potensinya besar, temuan otomatis tetap membutuhkan pemeriksaan sebelum dianggap sebagai kerentanan nyata.
Berdasarkan pemaparan FORGE Lab, Microsoft menjelaskan tiga arah perkembangan dalam pengembangan teknologi keamanan siber. Tantangan pertama adalah upaya mengubah kemampuan eksperimen menjadi proses yang konsisten. Aspek selanjutnya berkaitan dengan pengelolaan sumber daya komputasi. Adapun, prioritas lainnya adalah pembentukan alur pemeriksaan berkelanjutan. Perubahan yang dijelaskan Microsoft menegaskan bahwa efektivitas perlindungan perangkat lunak tidak cukup dinilai melalui jumlah temuan. Dalam praktiknya, tim keamanan harus memperhatikan apakah laporan dapat dibuktikan secara bertanggung jawab.
Microsoft FORGE Lab dan MDASH Mempercepat Pendeteksian Celah Keamanan
Komponen penting dalam penelitian Microsoft adalah MDASH, yaitu kerangka pemindaian berbasis beberapa model AI. Teknologi tersebut dikembangkan guna mengoordinasikan beberapa model kecerdasan buatan dalam proses penelitian terstruktur. Melalui pendekatan tersebut, agen tertentu bisa memeriksa lokasi program yang mencurigakan. Pada tahapan berbeda, agen lainnya dapat membantu melakukan validasi. Arsitektur tersebut dirancang memperbaiki cakupan penelitian keamanan. Walaupun prosesnya semakin otomatis, peneliti manusia tetap diperlukan untuk memastikan ketepatan laporan.
Menurut hasil yang dipaparkan Microsoft, penggunaan sistem tersebut mendukung pengungkapan kerentanan Windows yang mencapai 140 CVE dalam rentang lima bulan sejak Mei 2026. Dari jumlah tersebut, sebanyak 52 CVE masuk dalam rilis perbaikan September 2026. Tidak hanya mempelajari komponen Windows, anggota FORGE turut menghasilkan 155 laporan yang telah divalidasi secara internal pada 23 proyek perangkat lunak sumber terbuka. Target pemeriksaan ini menyertakan kernel Linux dan berbagai perangkat lunak populer. Data yang dipublikasikan menggambarkan kemampuan penerapan keamanan berbasis AI, tetapi tidak menunjukkan seluruh masalah telah selesai diperbaiki. Temuan yang diterima tetap harus mengikuti koordinasi pengembang sesuai prosedur pengungkapan keamanan.
Tantangan Validasi Temuan AI dalam Penelitian Keamanan Microsoft
Masalah penting dalam penerapan AI untuk keamanan adalah membedakan kerentanan nyata dari dugaan keliru. Sistem AI berpotensi menyusun laporan yang terlihat meyakinkan meskipun bukti teknisnya belum cukup. Situasi semacam ini dapat menghasilkan false positive sehingga beban kerja tim keamanan meningkat. Selain itu, laporan duplikat juga dapat memenuhi antrean. Dengan mempertimbangkan risiko tersebut, organisasi perlu mengutamakan laporan dengan bukti kuat daripada sekadar meningkatkan jumlah laporan.
Dalam penelitiannya Microsoft menjelaskan bahwa volume pemeriksaan menggunakan AI perlu disertai kemampuan reproduksi masalah. Dalam praktik keamanan, indikasi kelemahan yang serius biasanya harus diuji melalui sistem reproduksi yang sesuai. Sebagai contoh, laporan kesalahan pengelolaan memori sebaiknya menyertakan hasil pengujian yang dapat diulang. Apabila bukti tidak tersedia, tim keamanan mungkin perlu melakukan investigasi tambahan. Pendekatan tersebut bertujuan mengurangi perbaikan yang tidak diperlukan. Berkat validasi yang konsisten, penanganan celah berlangsung lebih terarah.
Mengukur Kinerja AI melalui Biaya Pengujian Kerentanan
Di samping kualitas laporan, Microsoft memberikan perhatian pada biaya penggunaan AI ketika sistem diterapkan dalam skala besar. Konsep reasoning economics perlu dipertimbangkan karena setiap proses analisis membutuhkan sumber daya. Melalui penelitian tersebut, MDASH menandai ribuan lokasi mencurigakan pada kernel Linux dan menghasilkan bukti pendukung untuk 627 temuan. Dalam sebagian pengujian itu, Microsoft menilai kebutuhan model dalam pengujian otomatis. Evaluasi biaya ini digunakan untuk menilai apakah sumber daya AI dimanfaatkan dengan tepat. Berkat evaluasi sumber daya, tim keamanan memiliki dasar menilai efektivitas penggunaan model secara lebih rasional.
Berdasarkan subset evaluasi yang dipublikasikan, Microsoft melaporkan bahwa pembuatan proof of concept untuk 182 temuan crash yang terkonfirmasi memiliki biaya komputasi model rata-rata 3,61 dolar AS dengan waktu rata-rata 21,5 menit. Untuk evaluasi tambahan, enam kasus terpilih yang dianalisis untuk menilai risiko eskalasi privilese tercatat menggunakan biaya model rata-rata 8,56 dolar AS dan durasi rata-rata 25,4 menit. Walaupun hasil tersebut memberikan gambaran, pengukuran performa itu belum memasukkan semua biaya operasional seperti investigasi manusia. Dengan pertimbangan tersebut, angka tersebut perlu ditafsirkan sebagai hasil eksperimen dengan ruang lingkup khusus, bukan patokan mutlak pengeluaran keamanan.
Masa Depan Teknologi Keamanan Microsoft melalui Validasi Berkelanjutan
Evaluasi kerentanan berbasis AI tersebut turut memperlihatkan bahwa penemuan celah hanyalah tahap awal. Ketika kerentanan berhasil diidentifikasi, pengembang perlu memahami langkah perbaikan yang sesuai. Pada pengembangan perangkat lunak open source, proses koordinasi menjadi sangat penting karena mekanisme pengungkapan dapat bervariasi. Sebagian kerentanan mungkin membutuhkan laporan privat. Tidak hanya mengenai komunikasi, penerapan patch harus diuji untuk menghindari regresi. Melalui pendekatan menyeluruh, penelitian keamanan dapat menghasilkan perlindungan nyata bagi organisasi yang menggunakan sistem tersebut.
Untuk memperluas kerja sama penelitian, Microsoft juga berpartisipasi dalam Akrites, yaitu upaya kolaboratif di bawah Linux Foundation yang berfokus pada proses perbaikan masalah keamanan sumber terbuka. Melalui inisiatif tersebut, tim FORGE menyampaikan sembilan temuan Linux yang dinilai memiliki skor CVSS internal lebih tinggi dari 7,0. Satu dari temuan yang disampaikan menjadi pengajuan Akrites pertama yang menghasilkan patch yang digabungkan ke kernel Linux. Hasil kolaborasi tersebut memperlihatkan manfaat pengelolaan laporan yang bertanggung jawab. Dalam pengembangan berikutnya, tim keamanan sebaiknya memperkuat mekanisme validasi yang konsisten agar jumlah laporan tidak melampaui kapasitas penanganan.
Kesimpulan tentang Riset Microsoft dan Teknologi Pendeteksian Celah AI
Riset keamanan Microsoft menunjukkan bahwa kemampuan AI generatif memberikan manfaat baru dalam mendukung pengujian keamanan siber. Dengan bantuan kerangka pemindaian multiagen, Microsoft menunjukkan kemampuan pemeriksaan yang lebih luas pada Windows dan berbagai proyek open source. Meskipun jumlah temuan meningkat, volume laporan tidak otomatis menentukan keamanan. Validasi temuan, pengelolaan biaya komputasi, serta penerapan patch yang aman tetap menjadi prioritas. Berkat kerja sama antara kemampuan analisis AI dan keahlian manusia, tim keamanan dapat memperkuat efektivitas perlindungan sistem. Bagaimana pendapat Anda, apakah teknologi penelitian kerentanan berbasis AI akan berkembang pesat? Silakan bagikan pendapat Anda mengenai masa depan keamanan digital.